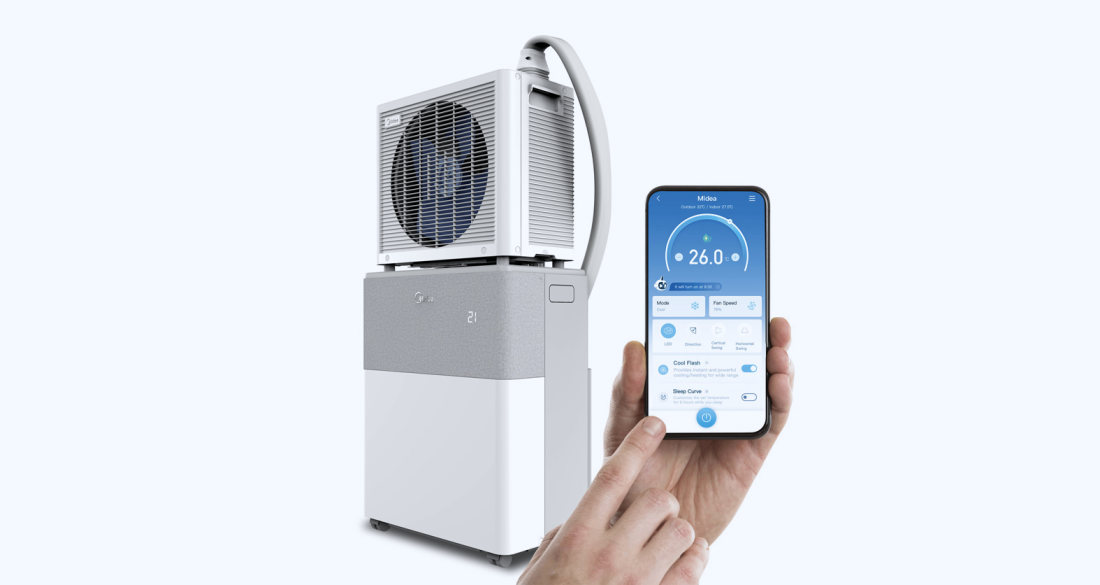
Компания Midea начала поэтапное распространение обновления безопасности для мобильных кондиционеров PortaSplit, того самого который вошел в список TIME Best Inventions of 2025. Апдейт закрывает серьезную уязвимость в протоколе Bluetooth Low Energy (BLE), которая позволяла перехватить управление устройством.
Главное об уязвимости:
-
Кондиционер передавал по Bluetooth служебную информацию в открытом виде. Это позволяло злоумышленникам вычислить ключ шифрования AES и отправлять команды без ввода PIN-кода и сопряжения.
-
Любой человек, находящийся в радиусе действия Bluetooth, мог включать/выключать кондиционер, менять температуру и переключать режимы (например, с охлаждения на обогрев).
-
Атаку нельзя провести через интернет или облако Midea — хакеру необходимо физически находиться рядом с устройством.
Новая прошивка под номером V.012634_0000_4000_8000_5006_1012 обновляет модуль аутентификации и блокирует несанкционированный доступ. Обновление распространяется волнами (OTA), поэтому на некоторых устройствах оно может появиться не сразу, а принудительно установить его пока нельзя.