С началом отопительного сезона злоумышленники активнее используют коммунальную тематику: рассылают поддельные платёжные документы, звонят и пишут от имени диспетчеров, сотрудников управляющих компаний (УК) или соседей. По словам специалиста департамента киберразведки компании «Бастион» Анастасии Патрушевой, тема затрагивает практически всех жителей многоквартирных домов, а в период подготовки к включению отопления их внимание к сообщениям о подаче тепла, авариях и срочных работах особенно высоко. Сезонность позволяет мошенникам запускать массовые атаки.
Большинство сценариев строится на искусственной срочности и угрозе остаться без тепла, отмечает заместитель руководителя направления аудитов и соответствия требованиям информационной безопасности «Уральского центра систем безопасности» (УЦСБ) Ксения Кузнецова. В спешке человек теряет бдительность, поэтому любые коммунальные уведомления стоит оценивать критически.
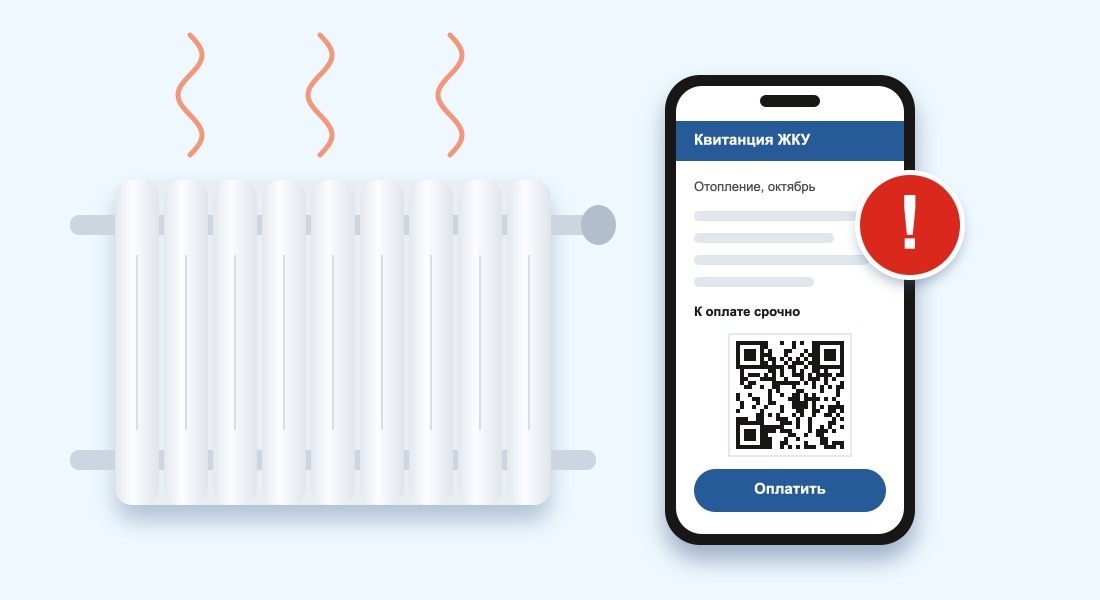
Директор по развитию центра мониторинга внешних цифровых угроз Solar AURA Александр Вураско выделяет три вероятных сценария осени 2026 г. Первый — поддельные квитанции и уведомления о задолженности с требованием срочно доплатить за отопление: документ выглядит привычно, но реквизиты или QR-код ведут на счёт злоумышленника. Второй — предложения оформить перерасчёт, компенсацию или возврат переплаты: человека направляют на сторонний сайт и просят ввести платёжные данные. Такие рассылки от имени УК, по его словам, фиксировались уже в июле 2026 г. Третий — сообщения о проверке отопления, визите специалиста или обновлении сведений о собственнике, которые ведут на поддельную страницу авторизации.
Технический директор компании «Стахановец» Сергей Щербаков описывает продолжение такой схемы: после выбора даты «проверки отопительной системы» человек получает ссылку на фишинговый сайт с логотипами государственных сервисов, а затем звонок якобы от службы безопасности о несанкционированном доступе к личному кабинету. Цель — убедить жертву перевести деньги на «безопасный счёт» или погасить несуществующий долг.
Схемы на тему отопления встречались и раньше. Ведущий аналитик департамента защиты от цифровых рисков компании F6 Евгений Егоров напоминает о звонках «диспетчеров» с сообщением о проверке системы отопления или замене счётчиков, после которых у жертвы выманивали код подтверждения из SMS, а также о мошенниках, представлявшихся сотрудниками газовой компании и требовавших оплатить символический «долг» по фишинговой ссылке. Руководитель группы аналитики L1 GSOC компании «Газинформсервис» Андрей Жданухин указывает, что под удар чаще попадают пожилые люди и те, кто привык решать вопросы ЖКХ по телефону, а риск не ограничивается кражей денег: злоумышленники получают доступ к банковским аккаунтам, персональным данным и учётным записям на портале «Госуслуги».
Как проверить коммунальное сообщение
Сведения о долге, перерасчёте или проверке оборудования уточнять самостоятельно — в личном кабинете или по телефону УК либо ресурсоснабжающей организации, взятому из проверенного источника, а не из подозрительной квитанции.
Перед оплатой по QR-коду проверять получателя, сумму и назначение платежа; при смене реквизитов — убедиться, что получатель действительно изменился.
Не сообщать коды из SMS и push-уведомлений, не переходить по ссылкам и не открывать вложения от неизвестных отправителей, включить двухфакторную аутентификацию на важных учётных записях.
По материалам «Известий»